Saltar al contenido principal

Sobre LEONIS

Experiencia independiente.Impacto real.

LEONIS es una consultoría independiente de seguridad de la información, riesgos, cumplimiento normativo y resiliencia con sede en Sitges, Barcelona.

Ayudamos a empresas españolas y europeas a comprender sus obligaciones, gestionar los riesgos relevantes y desarrollar programas prácticos que protejan el negocio, en España y en cualquier otro lugar donde operen.

Nuestra misión

Transformar el riesgo en resiliencia para que las organizaciones prosperen con confianza.

Asesoramiento independiente, soluciones prácticas y apoyo continuo, adaptados a tu contexto y a tus objetivos.

Quiénes somos

Guiados por la experiencia.Impulsados por un propósito.

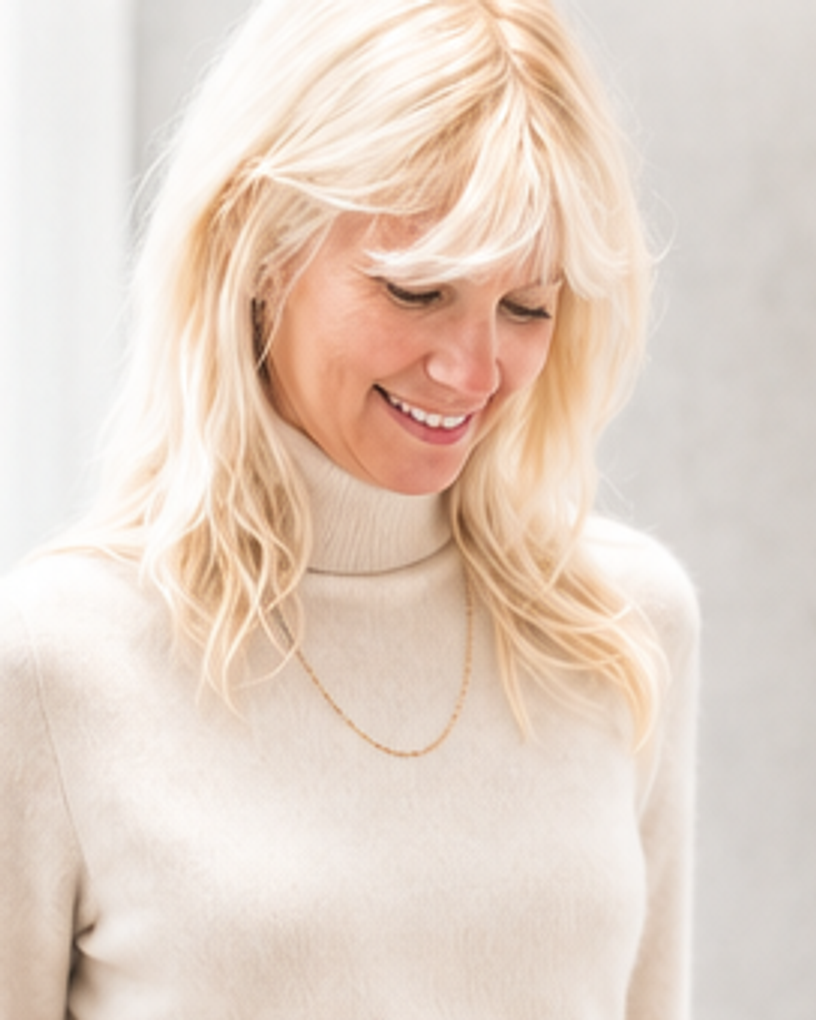
Retrato de Olha Mann, fundadora y consultora principal de LEONIS

Olha Mann

Fundadora y consultora principal

Profesional de la seguridad de la información y la gestión de riesgos con más de 20 años de experiencia internacional en industria manufacturera, tecnología, infraestructuras críticas y otros sectores.

Olha ha desarrollado y auditado sistemas de gestión para organizaciones que operan en distintas jurisdicciones, asesorado a equipos directivos sobre apetito de riesgo y exposición regulatoria, y dirigido programas de resiliencia ante interrupciones reales, no solo sobre el papel.

Olha es el motor de LEONIS: marca su rumbo y su compromiso con el asesoramiento independiente, las soluciones prácticas y una resiliencia duradera.

  • CISSP — Certified Information Systems Security Professional
  • CISM — Certified Information Security Manager
  • CEH — Certified Ethical Hacker
  • Auditora líder ISO/IEC 27001:2022
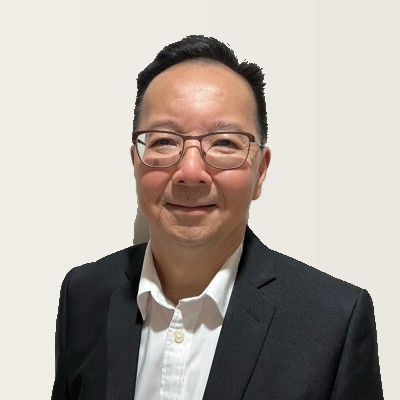
Retrato de Pete Siau, consultor principal de LEONIS

Pete Siau

Consultor principal

Pete aporta más de 35 años de experiencia en infraestructura y operaciones de TI, seguridad de la información, gobierno, riesgos y cumplimiento normativo. Su trayectoria abarca petróleo y gas, telecomunicaciones, industria manufacturera y servicios financieros.

Su especialización incluye la implantación de SGSI según ISO 27001 y de NIST CSF, auditorías de TI y requisitos como Sarbanes-Oxley, RGPD, SWIFT y MLPS 2.0 de China. Su experiencia con equipos directivos de Asia-Pacífico aporta una perspectiva regional a los clientes con operaciones en esa zona.

  • CISM — Certified Information Security Manager
  • CISA — Certified Information Systems Auditor
  • Auditor líder ISO/IEC 27001
Ver el perfil de Pete en LinkedIn

Cómo trabajamos

Cuatro compromisos que nos exigimos cumplir.

  1. Independencia

    No vendemos software ni recibimos comisiones de proveedores. Nuestras recomendaciones responden únicamente a tu perfil de riesgo.

  2. Claridad

    Presentamos los resultados para que la dirección los comprenda y el equipo pueda actuar. Sin tecnicismos innecesarios.

  3. Proporcionalidad

    Adaptamos los controles a tus riesgos, recursos y realidad regulatoria; nunca los copiamos de una plantilla.

  4. Continuidad

    Seguimos acompañándote después del informe. La resiliencia es una capacidad que se desarrolla, no un documento que se archiva.

¿No sabes por dónde empezar?No pasa nada.

No necesitas saber qué normativa, estándar o marco se aplica. Cuéntanos tu duda sobre seguridad, RGPD o cumplimiento y te ayudaremos a concretar los siguientes pasos.

Hablemos